
VPN sempre ativa: Perguntas frequentes
- Leitura
- 5 min
- Categoria
- Proton VPN for Business
A VPN sempre ativa é um recurso do Proton VPN for Business que permite impor o uso da VPN em toda a organização.
Saiba como implantar a VPN sempre ativa
Neste artigo de suporte, respondemos a algumas perguntas frequentes.
- Como funciona a VPN sempre ativa
- Plataformas e planos
- Implantação
- Autenticação
- Limitações conhecidas
- Gerenciamento de perfis e solução de problemas
Como funciona a VPN sempre ativa
O que a VPN sempre ativa faz?
Em um dispositivo em que o perfil foi implantado, o usuário deve estar conectado a um servidor Proton VPN para ficar on-line. Até se conectar, o dispositivo não terá acesso à internet. A imposição é aplicada no nível do dispositivo, e não no nível da conta. Isso significa que não pode ser contornada de dentro do aplicativo e que sobrevive ao encerramento da sessão e à reinicialização.
Os usuários podem desativá-la?
Não pelo aplicativo. Não há interruptor e, como a imposição está vinculada ao dispositivo e não à sessão do usuário, ela permanece ativa após o encerramento da sessão e a reinicialização. As únicas formas realistas de removê-la são excluir o perfil do dispositivo ou desinstalar o aplicativo, e é exatamente para isso que serve o MDM: ele implanta o perfil e restringe as permissões dos usuários para removê-lo.
Os funcionários ainda podem escolher o servidor?
Sim. Os usuários podem alternar livremente entre servidores compartilhados e gateways aos quais têm acesso. Apenas não podem se desconectar completamente.
O tunelamento dividido funciona com a VPN sempre ativa?
Não. O Always-on direciona todo o tráfego pela VPN, de modo que o tunelamento dividido fica desativado enquanto ele está ativo.
Ele sobrevive à reinicialização, à suspensão e às atualizações do SO?
Sim.
Plataformas e planos
Quais plataformas são compatíveis?
Por enquanto, apenas o Windows. O suporte a outras plataformas está planejado.
Quais planos incluem esse recurso?
VPN Professional, VPN + Pass Professional e Workspace (qualquer nível).
Preciso de uma versão específica do aplicativo?
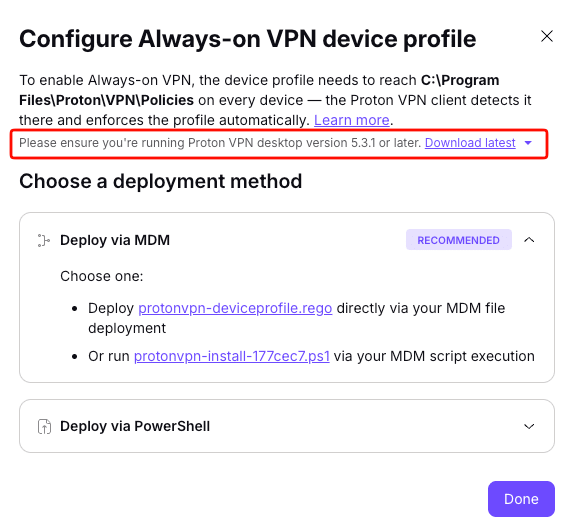
Sim. O Proton VPN for Windows 5.3.0 ou superior deve estar instalado nos dispositivos de destino. Por enquanto, ele está disponível apenas no painel de configuração da VPN sempre ativa (acesse VPN → VPN sempre ativa → Instruções).
Implantação
Preciso de um MDM para usar este recurso?
Na prática, sim. Tecnicamente, é possível implantar sem um MDM: há um script do PowerShell e um método manual de cópia de arquivo. No entanto, um MDM desempenha duas funções essenciais: implantar o perfil nos dispositivos e protegê-lo contra adulteração ou remoção pelos usuários.
Quais MDMs são compatíveis?
Qualquer um deles. O perfil é basicamente um arquivo copiado, além de um script opcional, de modo que qualquer solução capaz de enviar um arquivo ou executar um script funcionará.
Podemos aplicá-lo a algumas equipes e não a outras?
Sim. Basta usar o MDM para direcionar o perfil a usuários ou grupos específicos.
Ele funciona em dispositivos BYOD / pessoais?
Sim, mas a imposição fica enfraquecida. Em um dispositivo não gerenciado, não é possível impedir que o usuário desinstale o aplicativo ou exclua o perfil, nem remover o perfil remotamente depois.
Como verificar se a imposição realmente está ativa em um dispositivo?
Não pelo nosso portal. A verificação vem dos relatórios de implantação do seu MDM ou da confirmação de que o arquivo do perfil está presente no dispositivo.
Autenticação
É compatível com SSO?
Ainda não. No entanto, o suporte completo a início de sessão com SSO chegará em breve.
Limitações conhecidas
O que acontece se a Proton tiver uma interrupção?
A imposição em si não depende do nosso backend; ela funciona no nível do SO no dispositivo e continua funcionando independentemente do que aconteça. No entanto, se a VPN não conseguir estabelecer uma conexão com os servidores da Proton, o dispositivo não terá acesso à internet.
Meus funcionários viajam muito. Hotéis e aeroportos causarão problemas?
Redes com portal cativo (comuns em hotéis e aeroportos) podem impedir que o dispositivo fique on-line, o que pode frustrar quem viaja com frequência. Estamos desenvolvendo a possibilidade de os administradores permitirem desconexões temporárias para atender a esse cenário. Por enquanto, porém, adiar a implantação para usuários que viajam muito é a única alternativa.
Gerenciamento de perfis e solução de problemas
O que acontece quando um funcionário sai?
Remova o perfil do dispositivo ou o aplicativo primeiro e, depois, desprovisione o usuário. Se você desprovisionar enquanto o perfil ainda estiver ativo, o usuário não poderá iniciar sessão, o dispositivo permanecerá off-line sem uma conexão VPN e você poderá perder a capacidade de acessá-lo remotamente para corrigi-lo. Consulte aqui para mais detalhes.
Alterei uma configuração no portal, mas nada aconteceu nos dispositivos dos usuários. Por quê?
Isso é o esperado. O perfil é um arquivo estático, portanto a aplicação só entra em vigor depois que o perfil atualizado é implantado nos dispositivos.
Excluí o perfil no portal, mas os funcionários continuam sem acesso. Por quê?
Isso também é o esperado. Excluir o perfil no portal gera um script de remoção; ele não chega aos dispositivos por si só. A aplicação só é interrompida quando o arquivo do perfil é removido do dispositivo via MDM, pelo script de remoção ou manualmente.
Um perfil acabou em um dispositivo pessoal por engano.
Remova-o desse dispositivo. Nada do que o usuário fizer no aplicativo o removerá, já que ele é aplicado no nível do dispositivo e permanece após o log-out. Em um dispositivo não gerenciado, isso significa usar o script de remoção ou excluir o perfil manualmente com a colaboração do usuário.
Como isentar um único dispositivo sem desativar a aplicação para todos?
Gerencie isso por meio do seu MDM. Basta deixar de direcionar esse dispositivo e remover o arquivo do perfil dele.
Um dispositivo está off-line e inacessível.
Assim que o usuário conectar o dispositivo, ele ficará on-line e o perfil poderá ser removido via MDM normalmente.